
Roles y Accesos
Camila Escobar · 17 de junio de 2026
La propuesta de Praxsuite es simple pero fundamental: la seguridad de los datos es lo primero. Como manejamos información crítica de negocios y ofrecemos infraestructura, debemos asegurar capas de protección que garanticen que solo las personas correctas ejecuten las acciones correctas. Cada vez que un usuario intenta interactuar con una funcionalidad, Praxsuite realiza tres niveles de verificación de seguridad, desde el acceso más amplio hasta el más específico. Estas verificaciones determinan si la acción es permitida o bloqueada.
La propuesta de Praxsuite es simple pero fundamental: la seguridad de los datos es lo primero.
Como manejamos información crítica de negocios y ofrecemos infraestructura, debemos asegurar capas de protección que garanticen que solo las personas correctas ejecuten las acciones correctas.
Cada vez que un usuario intenta interactuar con una funcionalidad, Praxsuite realiza tres niveles de verificación de seguridad, desde el acceso más amplio hasta el más específico.
Estas verificaciones determinan si la acción es permitida o bloqueada.
1. Owner User (Acceso de Nivel Máximo)
El Owner es la autoridad más alta dentro de un Workspace.
Si el usuario es el Owner:
Puede hacer absolutamente todo
No está limitado por roles
No está limitado por permisos
No está limitado por Access Grants
¿Por qué?
Porque el Owner es quien posee, administra y paga por el Workspace.
Nada debe estar oculto frente a él.
Este es el primer y más sencillo filtro de seguridad:
Si Owner = Sí → Acceso Concedido
Si Owner = No → continuar a Roles
2. Roles & Permissions (Acceso de Alto Nivel)
Si el usuario no es Owner, Praxsuite evalúa sus Roles.
Un Rol es un grupo de usuarios que comparten accesos generales.
Los roles funcionan como entidades a las que se les asignan Permisos, que son autorizaciones globales sobre categorías completas de funcionalidades.
Los roles NO son granulares.
Son permisos amplios, no acciones específicas.
Ejemplos:
Si un rol tiene permiso para crear tablas, puede crear todas las tablas.
Si un rol tiene permiso para leer tablas, puede leer todas las tablas.
Si un rol puede editar formularios, puede editar cualquier formulario.
Por eso deben configurarse con cuidado.
Usuarios y Roles:
Un usuario puede tener múltiples roles
Un rol puede incluir múltiples usuarios
El permiso más alto entre todos los roles del usuario es el que se aplica
Permisos disponibles en los Roles
Estos permisos definen acceso global sobre cada tipo de funcionalidad:
• Create
Permite crear elementos de una funcionalidad.
Ej.: crear tablas, formularios, dashboards, automatizaciones, etc.
Nota: si un usuario crea algo, obtiene automáticamente acceso para leer/editar lo que creó.
• Read
Permite leer TODO dentro de la funcionalidad.
No es selectivo — es visibilidad completa.
• Edit
Permite modificar elementos: campos, estructuras, configuraciones, comportamientos.
• Delete
Permite eliminar elementos o su contenido.
• Manage
Acceso administrativo total dentro de esa funcionalidad.
Es equivalente a: Create + Read + Edit + Delete + configuración completa.
Los roles responden la pregunta:
“¿Tiene este usuario permiso global para este tipo de acción?”
Si Sí → Acceso Concedido
Si No → pasar a Access Grants
3. Access Grants (Acceso Granular)
Los Access Grants son el nivel más detallado de seguridad en Praxsuite.
Definen exactamente qué acciones puede ejecutar una entidad sobre un elemento puntual.
Una Entidad en este nivel puede ser:
un usuario administrativo
un rol
un EndUser (cliente/jugador)
un AI Agent
una identidad interna o externa del sistema
Esta capa define comportamientos muy específicos, como:
Ejemplos:
Permitir leer una tabla, pero no editarla
Permitir editar un formulario, pero no borrar campos
Permitir que un AI Agent escriba en un campo, pero no pueda leer otros
Permitir que un cliente (EndUser) edite su perfil, pero no vea tablas internas
Access Grants responden la pregunta detallada:
“¿Quién puede hacer qué, dónde y cómo?”
Es la capa más precisa y la que requiere más cuidado, especialmente para proteger información sensible.
Explicando el Diagrama (Security Flow)
El diagrama representa exactamente la secuencia de validación que Praxsuite sigue:
¿Es el usuario el Owner?
- Sí → Acceso Concedido
- No → continuar con Roles
¿Tiene el usuario un Rol con el Permiso necesario?
(Ej.: intenta editar una tabla → ¿algún rol tiene “Edit Tables”?)
- Sí → Acceso Concedido
- No → continuar con Access Grants
¿Tiene un Access Grant que permita esta acción específica?
(Para el usuario, o un rol, o un agente asociado)
- Sí → Acceso Concedido
- No → Acceso Denegado
La lógica completa es:
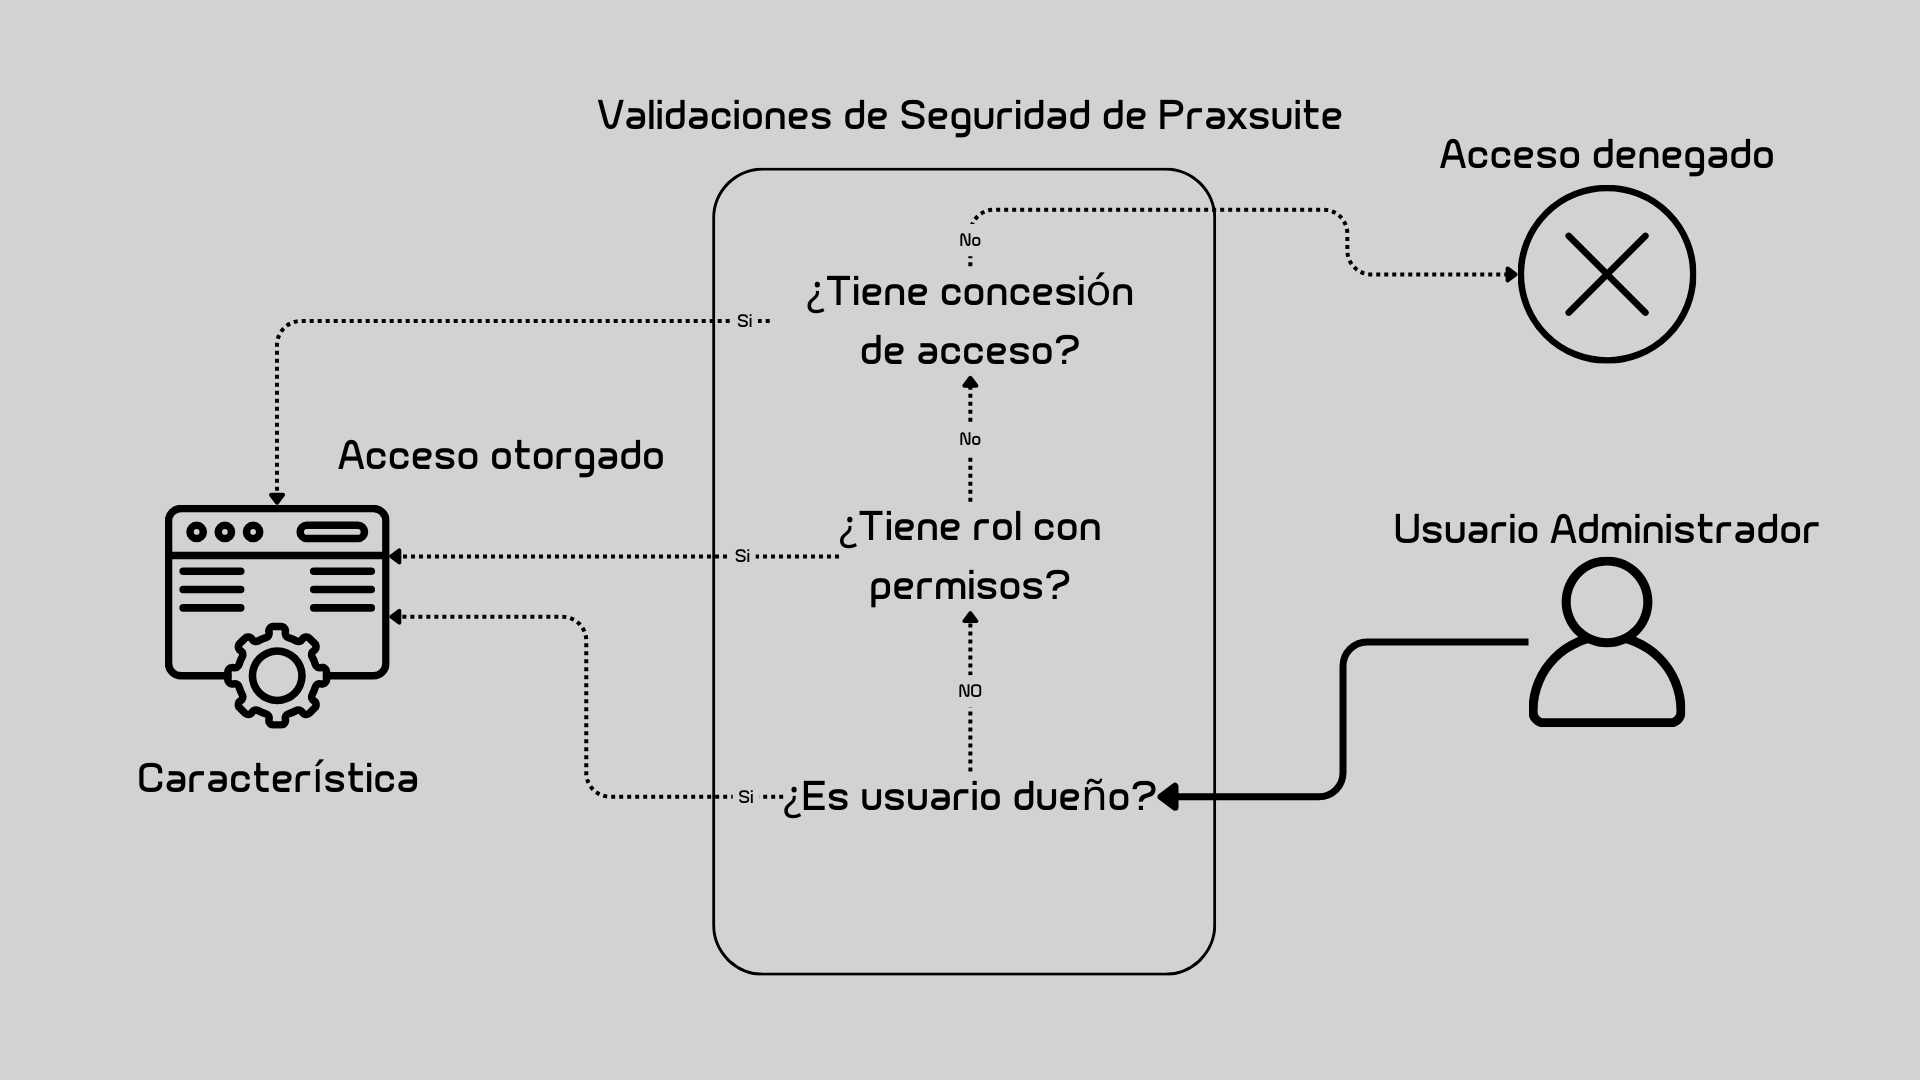
El sistema necesita una sola razón válida para otorgar acceso.
Si las tres fallan → Access Denied.
Este modelo garantiza:
El Owner siempre tiene control total
Los Roles otorgan permisos administrativos amplios
Los Access Grants otorgan precisión quirúrgica sobre quién hace qué