
Concesiones de Acceso en Praxsuite
Camila Escobar · 17 de junio de 2026
Aprende cómo las Concesiones de Acceso en Praxsuite brindan un control de acceso fino y a nivel de recurso, complementando los Roles para asegurar una gestión de permisos segura, flexible y escalable en todo tu workspace.
Las Concesiones de Acceso representan la capa más granular del modelo de seguridad de Praxsuite. Mientras que los Roles definen lo que un usuario puede hacer a nivel global, las Concesiones de Acceso determinan lo que un usuario (o un rol) puede hacer en un recurso específico.
Esta separación es intencional y fundamental para mantener un sistema seguro, flexible y escalable.
Por qué existen las Concesiones de Acceso
En sistemas empresariales reales, los permisos globales no siempre son suficientes.
Ejemplos comunes:
Un usuario no debería ver todas las tablas, sino solo algunas.
Un rol no debería poder editar todos los dashboards, sino solo uno específico.
Un sistema automatizado necesita acceso limitado a un recurso en particular.
Las Concesiones de Acceso existen para resolver estos escenarios sin romper el modelo de roles ni crear permisos complejos o inconsistentes.
Qué es una Concesión de Acceso
Una Concesión de Acceso es una autorización explícita que otorga permiso para realizar una acción específica sobre un recurso específico.
A diferencia de los roles, las Concesiones de Acceso:
Son granulares
Son contextuales
Se evalúan solo cuando los roles no son suficientes
Una Concesión de Acceso puede aplicarse a:
Un usuario individual
Un rol
Una identidad de sistema (por ejemplo, automatizaciones)
Cómo encajan las Concesiones de Acceso en el modelo de seguridad
Praxsuite evalúa el acceso siguiendo una secuencia estricta:
Owner (Propietario)
Roles
Concesiones de Acceso
Las Concesiones de Acceso siempre se evalúan en último lugar.
Nunca reemplazan los roles; los complementan.
Esto asegura que:
La autoridad global se mantiene clara (Roles)
El acceso específico se controla (Concesiones de Acceso)
Qué responden las Concesiones de Acceso
Las Concesiones de Acceso responden esta pregunta:
"¿Este usuario tiene permiso para realizar esta acción sobre este recurso específico?"
Ejemplos:
¿Este usuario puede leer esta tabla?
¿Este rol puede editar este formulario?
¿Esta automatización puede ejecutar esta acción?
Si existe una Concesión de Acceso válida → Acceso concedido
Si no existe ninguna → Acceso denegado
Diferencia entre Roles y Concesiones de Acceso
Característica | Roles | Concesiones de Acceso |
Nivel | Global | Específico |
Alcance | Categorías completas | Recurso individual |
Granularidad | Baja | Alta |
Uso principal | Autoridad organizacional | Excepciones y control fino |
Orden de evaluación | Segundo | Tercero |
Ambos son necesarios. Ninguno reemplaza al otro.
Casos de uso comunes
Acceso limitado a recursos
- Un usuario sin permiso global de Tablas puede leer una tabla específica.
Excepciones de roles
- Un rol sin permiso de edición puede editar un formulario específico mediante una Concesión de Acceso.
Compartir controlado
- Compartir dashboards, tablas o formularios con usuarios internos o externos sin ampliar los roles.
Automatizaciones seguras
- Otorgar a una automatización acceso solo a los recursos que necesita.
Cómo funcionan las Concesiones de Acceso
Una Concesión de Acceso define explícitamente:
Quién recibe el acceso (usuario, rol o sistema)
Qué acción está permitida (leer, editar, ejecutar, etc.)
A qué recurso específico se aplica
No son implícitas.
No se heredan.
No se expanden automáticamente.
Cada Concesión de Acceso existe porque alguien la otorgó intencionalmente.
Por qué las Concesiones de Acceso son críticas
Las Concesiones de Acceso permiten:
Control de acceso preciso y auditable
Evitar la asignación excesiva de permisos por roles
Modelos de permisos realistas y flexibles
Seguridad sin fricción operativa
Escalabilidad sin complejidad excesiva
Sin Concesiones de Acceso, el sistema sería rígido o inseguro.
Con ellas, Praxsuite mantiene un equilibrio entre control, claridad y flexibilidad.
Diferencia principal con los Roles
Los Roles definen la autoridad.
Las Concesiones de Acceso definen el acceso.
Este principio es la base del modelo de seguridad de Praxsuite y garantiza que cada acción dentro del sistema esté autorizada explícitamente, sea comprensible y auditable.
Otorgar acceso sobre un recurso
Un access grant siempre se hace contra un recurso concreto. Abres el recurso, eliges Gestionar acceso, seleccionas a quién va dirigido, y el panel de la derecha lista todas las acciones que ese recurso admite.
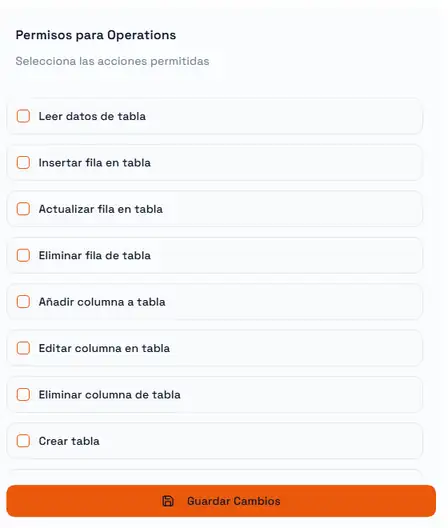
Las acciones son deliberadamente finas. En una Tabla puedes permitir leer filas sin permitir insertarlas, o permitir exportar sin permitir tocar columnas, de modo que un grant sea exactamente tan amplio como el trabajo lo exige y ni un poco más.
Nada se aplica hasta que presionas Guardar Cambios. Un grant vale solo para el recurso sobre el que se hizo: dar acceso a una Tabla no dice nada sobre ninguna otra.