
Permisos en Praxsuite
Camila Escobar · 17 de junio de 2026
Aprende cómo funcionan los permisos en Praxsuite para controlar qué acciones pueden realizar los usuarios en Tablas, Formularios, Dashboards y otras funcionalidades, garantizando un acceso seguro y escalable.
Los permisos definen qué tipos de acciones están permitidas dentro de un Espacio de Trabajo. Son el mecanismo mediante el cual Praxsuite controla el acceso a funcionalidades como Tablas, Formularios, Dashboards, Automatizaciones y Usuarios.
Mientras los roles agrupan usuarios, los permisos definen la autoridad. Juntos determinan cómo los usuarios interactúan con el sistema a un nivel general.
Qué son los permisos
Un permiso es una autorización que permite a un usuario (a través de un rol) ejecutar una categoría de acciones sobre una categoría de funcionalidades.
Los permisos son:
Globales dentro del alcance de la funcionalidad
Basados en funcionalidades, no en registros individuales
Asignados a roles, no directamente a usuarios
Los permisos no aplican a filas, campos o elementos específicos. Establecen una capacidad amplia sobre toda una funcionalidad.
Permisos vs roles
Es importante diferenciar claramente ambos conceptos:
Un rol define quién es el usuario dentro de la organización
Un permiso define qué puede hacer ese rol
Un rol sin permisos no tiene autoridad.
Un permiso sin un rol asignado no se aplica a nadie.
Los permisos solo tienen efecto cuando están asociados a un rol y ese rol está asignado a un usuario.
Niveles de permisos
Cada categoría de funcionalidad en Praxsuite soporta un conjunto estándar de niveles de permiso. Estos niveles representan distintos grados de autoridad.
Crear
Permite crear nuevos elementos dentro de una funcionalidad.
Ejemplos:
Crear Tablas
Crear Formularios
Crear Dashboards
Crear Automatizaciones
Cuando un usuario crea un elemento, obtiene automáticamente permisos de lectura y edición sobre ese elemento.
Leer
Permite visualizar todos los elementos dentro de una funcionalidad.
Este permiso otorga:
Visibilidad completa
Sin capacidad de modificación
El permiso de lectura no es granular. Si un rol lo tiene, puede ver todos los elementos de esa categoría.
Editar
Permite modificar elementos existentes.
Incluye:
Cambios en la estructura
Edición de campos
Ajustes de configuración
Modificación de comportamiento
Este permiso se aplica de forma global a todos los elementos de la funcionalidad.
Eliminar
Permite eliminar elementos o contenido dentro de una funcionalidad.
Es un permiso destructivo y debe asignarse con cuidado, ya que afecta a todos los elementos de esa categoría.
Administrar
Otorga control administrativo total sobre una funcionalidad.
Equivale a:
Crear
Leer
Editar
Eliminar
Más capacidades de configuración y administración
Generalmente se reserva para roles con responsabilidad de sistema o liderazgo técnico.
Cómo se evalúan los permisos
Los permisos se evalúan después del Owner y antes de los Access Grants.
Cuando un usuario intenta realizar una acción, Praxsuite sigue esta lógica:
¿El usuario es Owner?
Si la respuesta es sí, el acceso se concede.
¿Alguno de los roles del usuario tiene el permiso requerido para esta funcionalidad?
Si la respuesta es sí, el acceso se concede.
Si no, el sistema evalúa los Access Grants para esa acción específica.
Los permisos funcionan como el filtro principal para la mayoría de las acciones del sistema.
Por qué los permisos no son granulares
Los permisos están diseñados para ser amplios y predecibles.
Esto permite:
Simplificar la gestión de accesos
Evitar configuraciones complejas y frágiles
Entender fácilmente quién puede hacer qué
El control fino se maneja a través de Access Grants, que se evalúan después de los permisos.
Esta separación mantiene el sistema potente pero comprensible.
Por qué los permisos son importantes
Los permisos aseguran que:
Los usuarios solo realicen acciones acordes a su rol
Las funcionalidades críticas estén protegidas
Las reglas de acceso sean consistentes entre equipos
El sistema escale sin volverse inseguro o caótico
Actúan como un contrato claro entre la responsabilidad organizacional y la autoridad dentro del sistema.
Idea clave
Los roles definen quién es el usuario
Los permisos definen qué puede hacer ese usuario
Los Access Grants definen dónde y cómo se aplica esa autoridad
Los permisos son la columna vertebral del control de acceso predecible y seguro en Praxsuite.
Cómo se ve
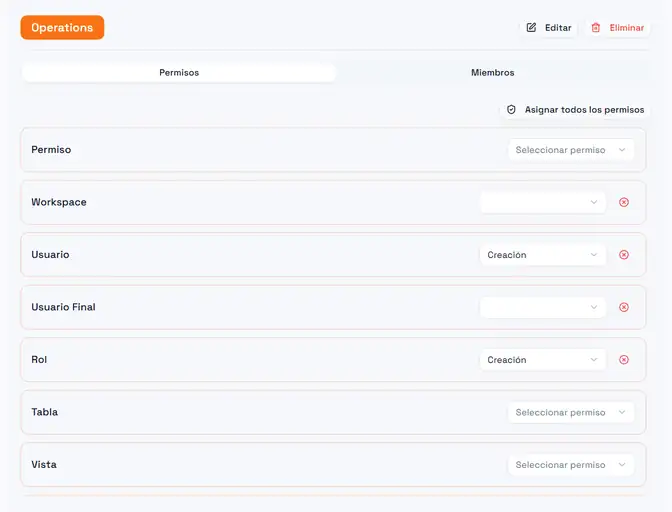
Aquí el modelo anterior se vuelve concreto. Los roles se listan a la izquierda con su propio color; al seleccionar uno se abren sus permisos a la derecha.
Lo importante de esta pantalla es la forma de la lista: una fila por categoría de funcionalidad — Workspace, User, End User, Role, Table, View, y así hacia abajo — y un único nivel de acceso elegido por fila. Eso es lo que significa en la práctica que "los permisos son por funcionalidad, no por registro". No hay una fila para una tabla concreta ni para un dashboard concreto, porque los permisos no llegan hasta ahí; para eso están los Access Grants.
Una fila cuyo selector todavía dice Select permission no tiene ningún permiso en esa categoría — que no es lo mismo que tenerlo denegado. El rol simplemente no otorga nada ahí, y la solicitud pasa a evaluarse contra los Access Grants.
Assign all permissions, arriba a la derecha, llena todas las filas de una vez. Es un atajo real para construir un rol de administrador, y un peligro real en cualquier otro caso: es mucho más fácil partir de cero y agregar las dos categorías que el rol necesita, que partir de todo y acordarse de quitar el resto.
La pestaña Members, junto a Permissions, es la otra mitad: el mismo rol visto como la lista de personas que lo tienen.